这个可能是最近 REA 的巅峰了吧有人把 iOS 用 AI 逆向安装到红米上跑手机黑苹果的时代要来了 https://t.co/c3xQtHFFQb
— 𝙋𝙖𝙨𝙨𝙡𝙪𝙤 𝘼𝙄 (@passluo) October 16, 2026
「Android端末上でiOSをエミュレートして動かすことができる」という噂や動画は、国内外のテック系フォーラムやYouTubeで定期的に話題に上がります。
AndroidとiOSは、どちらも根本的には同じARMアーキテクチャのCPU(SoC)上で動作しているモバイルOSです。PCの世界でWindows上のVMwareやQEMUを使ってLinuxを動かせるように、「Androidの上でiOSを動かすことも技術的には可能なのではないか?」と考えるのは、エンジニアリングに関心がある層であればごく自然な発想と言えます。
しかし、結論から言えば、現在市販されているAndroid端末上で「私たちが普段iPhoneで使っている完全なiOS(SpringBoardなどのGUIを含めたフル環境)」を実用的なレベルで動作させることは不可能です。
ネット上で「成功した」とされている事例のほとんどは、iOSのベースとなっているオープンソースのコアOS「Darwin」のCUI環境をどうにか起動させたものか、特定の古いiOSアプリのみを動かす互換レイヤー、あるいは単なる「iOS風のホーム画面を備えた偽装Androidアプリ(詐欺アプリ)」のいずれかです。
なぜ、同じARMベースでありながらAndroidでiOSを動かすことはこれほどまでに困難なのでしょうか。
そして、「Darwinだけなら動く」というのは一体どういう仕組みなのでしょうか。OSのカーネル構造と、ハードウェアエミュレーションの深いレイヤーからその真相を徹底的に紐解いていきます。
iOSの深層に眠る「Darwin」とXNUカーネルの正体
「AndroidでiOSが動いた」というハッカーたちの報告の多くは、厳密には「Android上でDarwinが起動した」という状態を指しています。
これを理解するためには、iOSの階層構造を知る必要があります。
私たちが普段「iOS」と呼んでいるものは、幾重にも重なったソフトウェアの層(レイヤー)の最上位に過ぎません。
画面をタップしてアプリが動く美しいUI(SpringBoard)や、Cocoa Touchフレームワークのさらに奥底には、Appleが長年開発を続けている「Darwin(ダーウィン)」というオープンソースのOSコアが存在します。
Darwinの中核を担っているのは「XNU」と呼ばれるハイブリッドカーネルです。
XNUは、メッセージパッシングに優れたMachマイクロカーネルと、堅牢なネットワークやファイルシステムを持つBSD(UNIX)のサブシステムを掛け合わせた非常に複雑な構造をしています。
実は、AppleはこのDarwinのソースコードを(macOS向けを中心に)一部オープンソースとして公開しています。
ハッカーたちはこの公開されたDarwinのソースコードを読み解き、ARM向けにコンパイルし直し、QEMUなどの仮想化エミュレータを利用してAndroid上でブートを試みます。
しかし、ここで起動するのはあくまで「UNIXライクな黒いコマンドプロンプト(CUI)画面」だけです。
iOSのUIを描画するための「Core Animation」や、アプリを動かすための独自のプロプライエタリ(非公開)なフレームワーク群はオープンソース化されていないため、Darwinが起動したからといって、iPhoneの画面がAndroid上に現れるわけではありません。
つまり「Darwinが動く=iOSが動く」という認識は、技術的には大きな飛躍があるのです。
同じARMアーキテクチャなのに「そのまま」動かない理由
AndroidもiOSも、共にARM(Advanced RISC Machine)アーキテクチャを採用しています。
命令セットが同じなのであれば、Androidのカーネル上でKVM(Kernel-based Virtual Machine)などの仮想化支援機能を使えば、ネイティブに近い速度でiOSをブートできるのではないかと思われがちです。
ここで壁となるのが、Apple Silicon(Aシリーズチップ)の極めて特殊なハードウェア実装と、iOSカーネルの強固な結合です。
例えば、MediaTek製などのSoCを搭載したAndroid端末向けに、LineageOSなどのカスタムROMをビルドしたり、Linuxカーネルをソースからコンパイルした経験がある方なら痛感するはずですが、OSのカーネルというものは「その基板上に載っているハードウェア(ペリフェラル)のメモリアドレスや挙動」に完全に依存しています。
AppleのAシリーズチップは、単なるARMプロセッサではありません。
- Secure Enclave(SEP)
暗号化や生体認証を司る独立したコプロセッサ。
iOSは起動時にこれと激しく通信を行い、応答がなければ即座にカーネルパニックを起こして起動を停止します。 - カスタム割り込みコントローラ(AIC)
一般的なARMのGIC(Generic Interrupt Controller)ではなく、Apple独自のコントローラを使用しています。 - 強固な署名チェーン(BootROM)
ハードウェアレベルで焼き込まれたBootROMから始まり、OSのカーネルに至るまで、全てがAppleの電子署名で暗号化・検証されています。
QEMUのようなエミュレータを使ってAndroid上でiOSを動かそうとする場合、単にARMのCPU命令を処理するだけでは全く足りません。
Apple独自のPCIeコントローラ、NVMeストレージコントローラ、GPU、さらには前述のSecure Enclaveの挙動まで、何から何までソフトウェアで完全に「偽装(リバースエンジニアリングしてエミュレート)」しなければならないのです。
これは絶望的なほどの労力を要する作業であり、オープンソースコミュニティの力だけで最新のiOSのハードウェア環境を完全に模倣することは実質的に不可能です。
CorelliumとProject Sandcastleの「逆」アプローチ
iOSの仮想化において、世界で唯一実用的なレベルで成功しているのが「Corellium(コレリウム)」というセキュリティ企業です。
彼らはAppleのハードウェアを完全にソフトウェアでエミュレートするクラウドサービスを提供しており、ブラウザ上で本物のiOSを仮想デバイスとして動かすことができます。
しかし、これは巨大なサーバー群と、Appleの基盤を極限までリバースエンジニアリングした彼らの独自技術(と莫大な資金)があってこそ実現しているものであり、市販のAndroid端末のローカル環境で動かせるような代物ではありません。
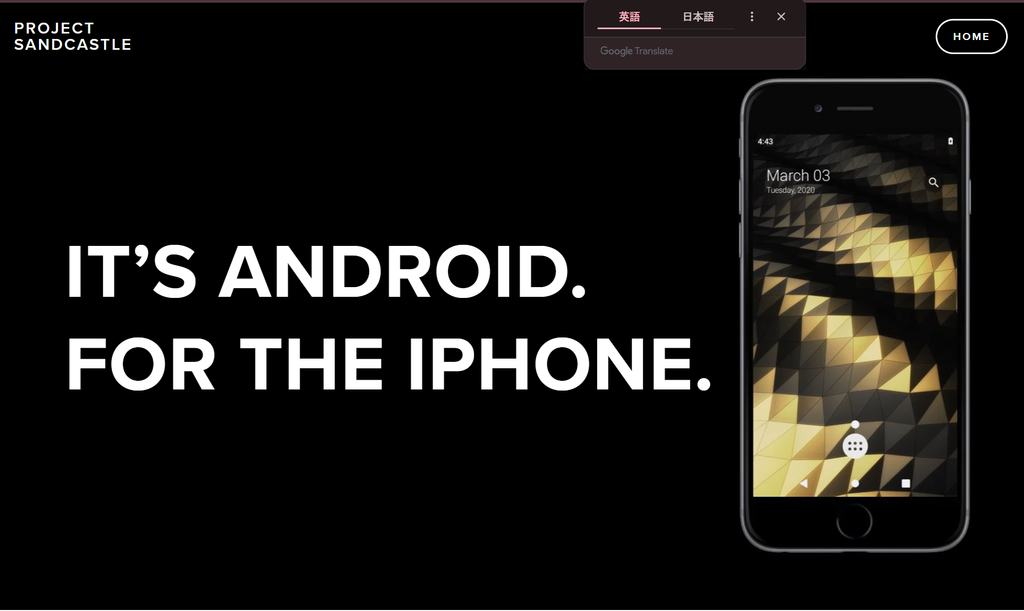
興味深いことに、Corelliumの開発チームは過去に「Project Sandcastle」というプロジェクトを発表しています。
これは「iPhone(古いモデル)のハードウェア上で、Android OSをネイティブブートさせる」という試みでした。 これは見事に成功しましたが、その過程ではAppleのプロプライエタリなハードウェア仕様の壁にぶつかり、GPUアクセラレーションやオーディオ機能などが完全には動作しませんでした。
「iPhoneでAndroidを動かす」ことでさえこれほど困難なのですから、非公開デバイスドライバーの塊である「Android端末上で、クローズドなiOSを動かす」ことがいかに非現実的かがわかります。
エミュレーションの新たな希望:High-Level Emulation (HLE)
「OS全体を動かすのが無理なら、アプリだけを動かせばいいのではないか?」 このアプローチで現在注目を集めているのが、「touchHLE」などに代表される高レベルエミュレーション(High-Level Emulation)技術です。
OSのカーネルやハードウェア(CPUやGPU)の挙動を下層から全てエミュレートするアプローチをLow-Level Emulation(LLE)と呼びますが、前述の通りApple製チップのLLEは困難を極めます。
そこで、touchHLEのようなプロジェクトでは、ハードウェアをエミュレートするのではなく「iOSのアプリ(バイナリ)がOSに対して要求するシステムコールやフレームワークのAPI呼び出しを、AndroidやWindowsのAPIにその場で翻訳して返す」という手法をとっています。
Linux上でWindowsソフトを動かす「WINE」のような仕組み(互換レイヤー)と言えば分かりやすいでしょう。
この手法により、現在では初期のiOS(iPhone OS 2.x〜iOS 5.x時代)の古い32ビットゲームアプリなどに限られますが、AndroidやPC上でネイティブに近い速度でiOSアプリを動作させることが可能になりつつあります。
しかし、最新のiOS 17などで動く64ビットの複雑なアプリや、Metal(Apple独自のグラフィックスAPI)を多用するモダンなアプリをHLEで動かすには、Appleの膨大な非公開フレームワーク群を全てリバースエンジニアリングして互換APIを書き直す必要があり、完全な対応にはまだ数年、あるいは十数年単位の時間が必要です。
YouTubeに溢れる「iOSエミュレータ」の罠とセキュリティリスク
最後に、システムを理解するエンジニアとして絶対に警鐘を鳴らしておかなければならないのが、YouTubeや野良アプリストアに蔓延する「Android用iOS 17エミュレータ」といった詐欺アプリの存在です。
検索をすると、「このAPKをインストールすれば、AndroidがiPhoneに早変わり!」と謳う動画が多数ヒットします。
動画内では確かにAndroid端末上でiOSのホーム画面が滑らかに動き、App Storeや設定画面が開いているように見えます。 しかし、これらの実態は以下のいずれかです。
- 単なるカスタムランチャーアプリ
Androidのホーム画面(ランチャー)の見た目をiOS風に変更しているだけで、中身は完全にAndroidです。iOSのアプリ(.ipaファイル)が動くわけではありません。 - リモートデスクトップ(動画再生)
別の場所にあるiPhoneの画面をストリーミングしているだけ、あるいはあらかじめ録画された動画をタップに合わせて再生しているだけのフェイクアプリです。 - 悪質なマルウェア
エミュレータを装ってユーザーにAPKをインストールさせ、裏で連絡先の抜き取りや、仮想通貨の無断マイニング(クリプトジャッキング)、バックドアの設置などを行うトロイの木馬です。
Appleの堅牢なエコシステムと、SoCのハードウェアレベルでの暗号化技術を考えれば、野良のAPKファイル一つでiOSが動くなどということは技術的に100%あり得ません。
知的好奇心からこうした怪しいファイルを実行することは、端末のセキュリティを致命的な危険に晒すだけの行為です。
AndroidでiOSを動かす日は来るのか
AndroidでiOSを動かすという夢は、テクノロジーの視点から見れば非常に魅力的な挑戦です。
現状では、QEMUなどを駆使してベースコアである「Darwin」のコマンドラインや古いiOS(iOS18など)を起動することは一部のハッカーによって実証されていますが、それは私たちが想像する「iOS」とは程遠いものです。
Apple Siliconの特殊なハードウェア実装、Secure Enclaveによる強固なセキュリティチェーン、そしてクローズドなUIフレームワーク群という三重の壁が立ち塞がっている限り、Android上でiOSを完全動作させるエミュレータが一般向けに登場することは当面ないと言い切って良いでしょう。
しかし、touchHLEのような互換レイヤー技術の進化や、ARMベースの仮想化技術(KVMのARM64対応の成熟など)の発展により、「特定のiOSアプリをAndroidの環境下でシームレスに実行する」というアプローチは、今後さらに現実味を帯びてくる可能性があります。
OSのカーネルとハードウェアアーキテクチャの深い結びつきを理解した上で、このエミュレーション技術の最前線を追っていくと、モバイルOSの設計思想の違いが見えてきて非常に面白い分野であることは間違いありません。
コメント