インターネットの歴史を振り返る上で、2000年代初頭から中盤にかけての「P2P(ピア・ツー・ピア)ファイル共有ソフト」の全盛期は、良くも悪くも避けては通れない特異点です。
ブロードバンド回線(ADSLや光ファイバー)の普及というインフラの進化と歩調を合わせるように、WinMX、Winny、Share、Limewire、そしてPerfect Darkといったソフトウェアが爆発的に普及しました。
当時のネット空間には、どこかサイバーパンク的な「無法地帯」の空気が漂っており、これらを用いて商用ソフトウェアや映画、音楽、アニメなどを無料でダウンロードする行為が日常的に行われていました。
しかし、それは同時に深刻な著作権侵害と情報漏洩の温床となり、やがて国家権力による大規模な取り締まりへと発展していくことになります。
本記事では、システムやネットワークのアーキテクチャという技術的な視点を交えながら、これらP2Pファイル共有ソフトがどのような歴史を辿り、なぜ違法とされ、現在どのような取り締まりを受けているのか、そしてその技術的遺伝子が現代にどう受け継がれているのかを詳細に解説します。
クライアント・サーバーモデルからの脱却と初期のP2P
私たちが普段利用しているWebサイトや動画配信サービスの大半は「クライアント・サーバーモデル」を採用しています。
中央に強力なサーバーが存在し、ユーザー(クライアント)はそこにアクセスしてデータを受け取ります。
この仕組みは管理が容易ですが、サーバーにトラフィックが集中するとダウンしてしまうという弱点(単一障害点)があります。
これに対して「P2P(ピア・ツー・ピア)」は、中央サーバーを介さず、ユーザーのPC(ノード)同士が直接通信し合うネットワークアーキテクチャです。
参加者が増えれば増えるほどネットワーク全体の帯域や処理能力が向上するという、スケーラビリティに優れた特性を持っています。
WinMXとLimewire:ハイブリッド型の限界
2000年代初頭に日本で絶大な人気を誇った「WinMX」、そして海外を中心に普及した「Limewire(Gnutellaネットワークベース)」は、初期のP2Pファイル共有を牽引しました。
特にWinMXは、ユーザー同士が直接ファイルをやり取りするものの、インデックス(誰が何のファイルを持っているかという目録)の管理やノードの接続には、ある程度中央集権的なサーバーや特定のインデックスサーバーに依存する「ハイブリッドP2P」の側面を持っていました。
この仕組みは検索が高速である反面、ネットワークの監視や遮断が比較的容易でした。
著作権団体や警察は、インデックスサーバーを監視・摘発することでネットワーク全体を機能不全に陥らせることが可能だったのです。
そのため、WinMXは開発元の活動停止とともに急速に衰退していきました。
天才プログラマーが産んだ「Winny」
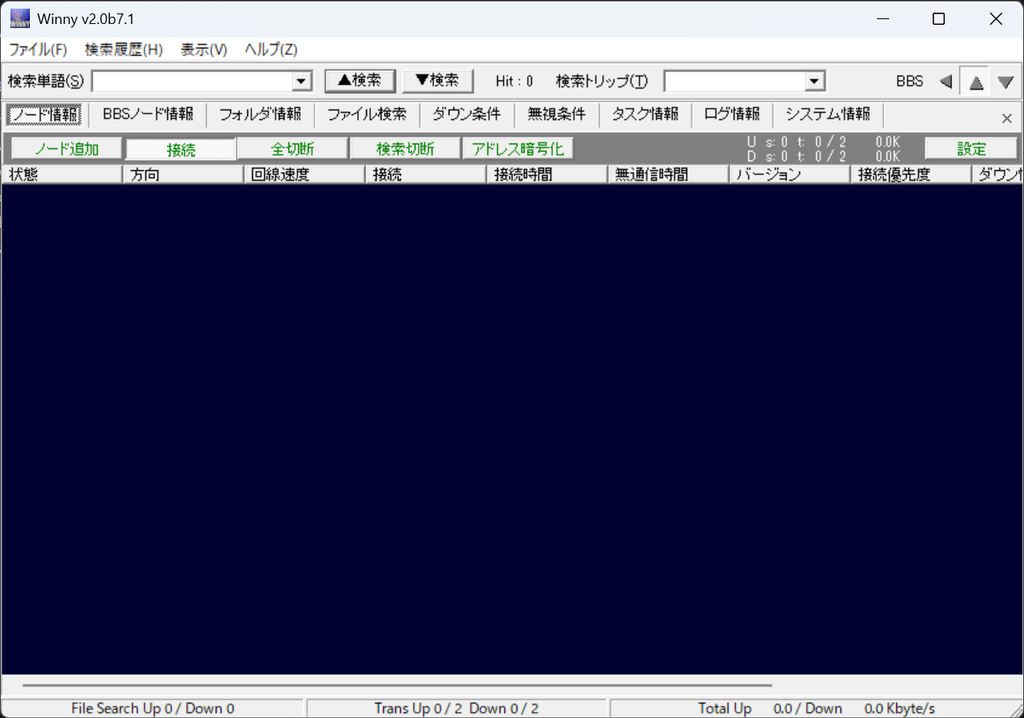
WinMXの衰退を予見するかのように、2002年に巨大掲示板「2ちゃんねる」から誕生したのが「Winny(ウィニー)」です。開発者は故・金子勇氏(ハンドルネーム:47氏)。
Winnyの登場は、ネットワーク技術の歴史において一つの革命であり、同時に巨大なパンドラの箱を開ける行為でもありました。
現在も稼働していますが、ダウンロードサイトがかなり減ってるため、本体を入手するのが非常に困難になってます。
また、Winnyの技術って本があるので、そちらも興味があれば読んでみてください。
面白いですよ。


分散ハッシュテーブルと暗号化キャッシュがもたらした「完全な分散」
Winnyの恐ろしさと技術的な美しさは、特定の中央サーバーを一切持たない「ピュアP2P(純粋P2P)」を実用的なレベルで実装した点にあります。
Winnyネットワークに参加する各PCは、自らがサーバーでありクライアントとして振る舞います。
さらに金子氏は、Freenetなどの匿名ネットワークの概念を応用し、「暗号化されたキャッシュ」を各ノードに分散保持させる仕組みを構築しました。
AさんがBさんからファイルをダウンロードする際、直接通信するのではなく、間にCさんやDさんのPCを経由(ルーティング)し、さらにファイル自体も暗号化された細切れのブロックとして無数のPCに分散して保存(キャッシュ)されます。
このアーキテクチャにより、「誰が、誰に、何のファイルを送信しているのか」を外部から特定することが極めて困難になりました。
システムエンジニアリングの観点から見れば、高度な負荷分散と冗長化、そして匿名化を見事にソフトウェアのみで実現した驚異的なシステムでした。
しかし、この「匿名性」こそが、著作権侵害を助長する最大の要因となりました。
「バレない」という安心感から、あらゆる商用データがWinny上に放流され、被害総額は天文学的な数字に膨れ上がりました。
さらには、暴露ウイルス(Antinnyなど)による自衛隊や警察、企業の内部情報の流出事件が相次ぎ、深刻な社会問題へと発展したのです。
匿名性のさらなる先鋭化:「Share」と「Perfect Dark」
2004年、Winnyの開発者である金子氏が著作権法違反幇助の容疑で逮捕されるという衝撃的な事件が起きます。
※後に最高裁で無罪が確定しますが、この逮捕劇は日本のソフトウェア開発における萎縮効果を生んだと長年批判の的になっています
Winnyの開発が強制的にストップした後、ポストWinnyとして登場したのが「Share(シェア)」、そして「Perfect Dark(パーフェクトダーク)」です。
Share:キャッシュの強制とネットワークの強靭化
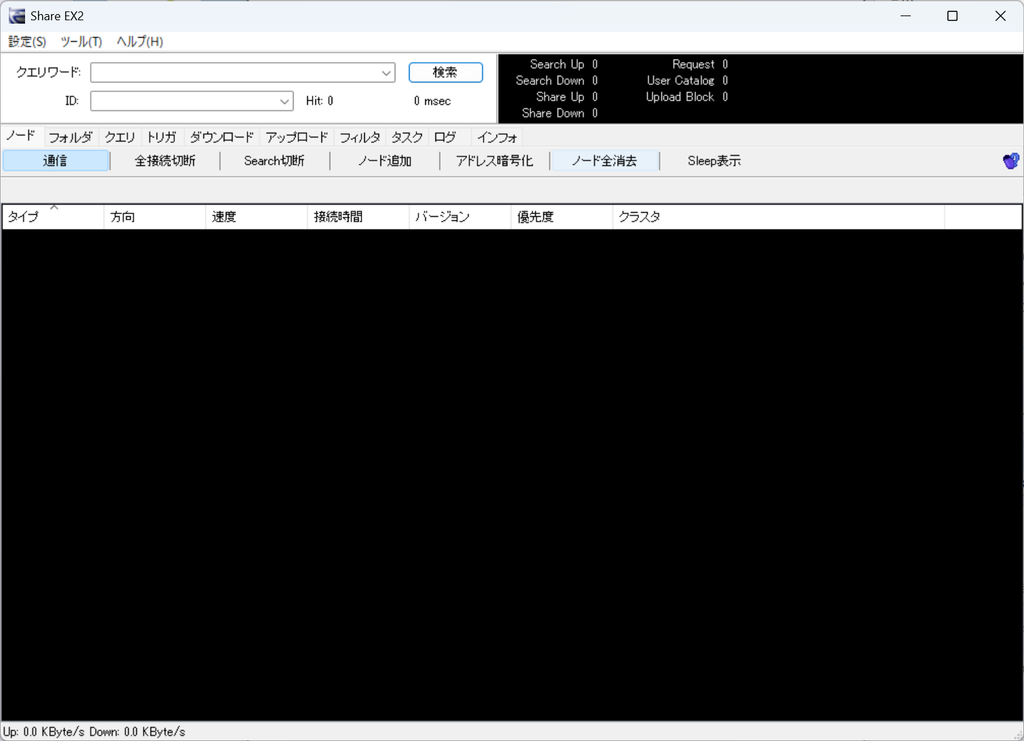
ShareはWinnyの弱点であった「ファイルの検索性」と「ダウンロード速度」を改善するために設計されました。
独自の暗号化通信を用い、ユーザーに一定容量のキャッシュ(他人の暗号化されたファイル片)の保持を強制することで、ネットワーク全体のデータの可用性を高めました。
仮想環境やハイスペックなハードウェアを構築し、24時間PCを稼働させてShareのノードを維持する「職人」と呼ばれるヘビーユーザーたちがネットワークを支え、高画質な動画や大容量のソフトウェアの共有に特化していきました。
Perfect Dark:究極の分散ストレージ構想
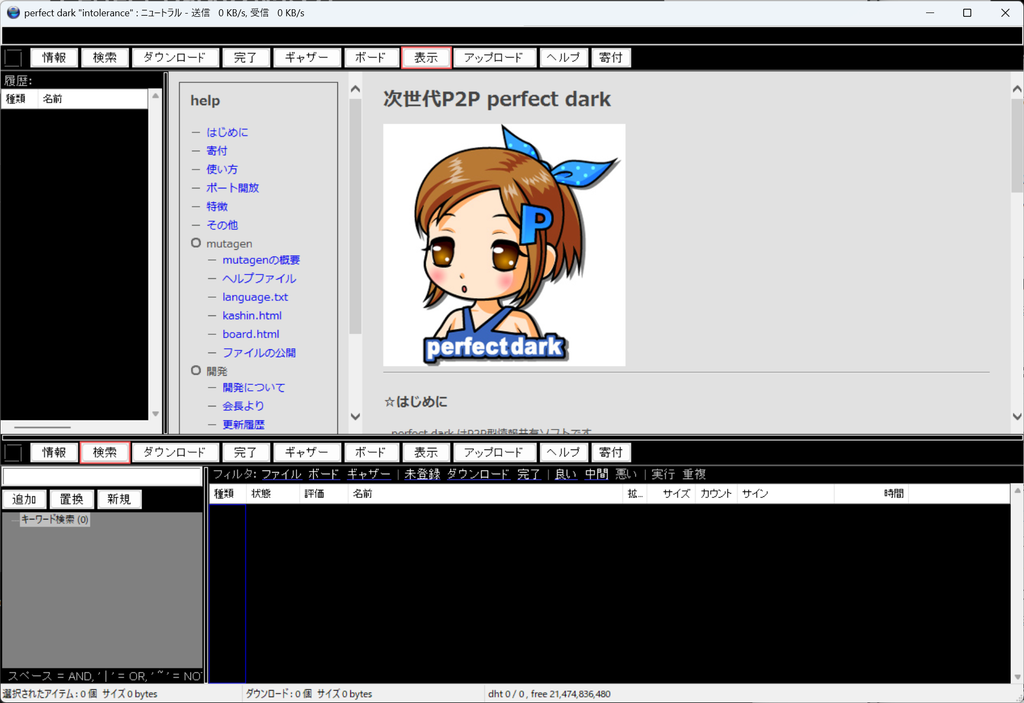
Shareの後に登場したPerfect Darkは、さらに強力な匿名性と大規模なファイル共有を目指した次世代型P2Pソフトです。
DKT(Distributed Keyword Table)などの高度な分散技術を用い、ネットワーク全体を一つの巨大な分散ストレージとして扱うような壮大な設計思想を持っていました。
ソフトウェアのUIにアニメキャラクター(ボード)を採用するなど独特の文化を持っていましたが、要求されるPCのスペック(回線速度、HDD容量、CPU処理能力など)が当時の基準としては非常に高く、Winnyほどの爆発的な大衆化には至りませんでした。
国家権力による包囲網:現在の取り締まり事情
「匿名だから絶対にバレない」と言われていたWinnyやShareなどのP2Pネットワークですが、警察当局やセキュリティベンダーは黙って指をくわえていたわけではありません。
現在に至るまで、P2Pを利用した違法アップロード・ダウンロードは極めて厳しく取り締まられています。
なぜ「匿名」のネットワークで逮捕者が出るのか?
P2Pの暗号化は強固ですが、警察はネットワークのプロトコルを徹底的に解析(リバースエンジニアリング)し、独自の「監視ノード(クローラー)」をネットワーク内に放つという手法を確立しました。
監視ノードは、ネットワーク上を飛び交う検索クエリや、ファイルの転送経路となるIPアドレスを収集・分析します。
完全に匿名化されているように見えても、ファイルの大本(初期シード)を放流したIPアドレスや、長期間にわたって特定の著作物をキャッシュ・転送し続けているノードのIPアドレスは、通信のトラフィックパターンやパケットの相関関係から徐々に炙り出されるのです。
警察は、この監視システム(サイバーパトロール)によって違法ファイルの共有に関与しているIPアドレスを特定し、インターネットサービスプロバイダ(ISP)に対してプロバイダ責任制限法に基づく発信者情報開示請求を行います。
これにより、契約者の氏名や住所が特定され、ある日突然、早朝に家宅捜索(いわゆる「ガサ入れ」)が行われることになります。
著作権法の厳罰化とプロバイダの通信制限
法的な枠組みも劇的に厳しくなりました。
かつては「違法にアップロードされたものをダウンロードするだけ」であれば私的複製の範囲内としてグレーゾーンとされていましたが、2012年の著作権法改正により「違法ダウンロードの刑事罰化」が施行されました。
現在では、有償で提供されている音楽や映像、プログラムなどについて、それが違法にアップロードされたものだと知りながらダウンロードする行為は、明確な犯罪(2年以下の懲役もしくは200万円以下の罰金、またはその両方)です。
また、ISP側もWinnyやShareが使用する特定のポート番号の通信を強制的に遮断したり、P2P特有のトラフィックパターン(帯域を極端に占有する通信)を検知して帯域制限をかける「パケットシェーピング」を標準的に導入しました。
これにより、現在ではこれらのソフトを起動してもノードに接続できず、事実上ネットワークとして機能しない環境が構築されています。
P2Pファイル共有ソフトの「現在」と、昇華された技術
現在、2026年時点において、WinnyやShare、Perfect Darkを使ってファイルを共有しているユーザーは、絶滅危惧種と言っても過言ではありません。
NetflixやAmazon Prime Video、Spotify、Steamといった合法かつ月額数千円で高品質なコンテンツにアクセスできる定額制ストリーミング(サブスクリプション)サービスがインフラとして定着したことで、わざわざウイルス感染のリスクや逮捕の恐怖に怯えながら、得体の知れないファイルをダウンロードする理由が消滅したためです。
ネットワークにはまだ少数のノードが残存していますが、その大半は研究目的で動かしているセキュリティ専門家か、あるいは監視のための警察のノード、もしくは時代の変化に取り残されたごく一部のユーザーに過ぎません。
ブロックチェーンと分散インフラへの継承
しかし、WinnyなどのP2Pファイル共有ソフトが残した「技術的な遺伝子」は、決して消滅したわけではありません。むしろ、現代の最先端インフラの中で堂々と生き続けています。
例えば、ビットコインなどの暗号資産(仮想通貨)を支える「ブロックチェーン」技術は、まさにP2Pネットワークの極致です。
中央の銀行を介さず、世界中のノード(マイナー)が暗号化された台帳を分散して保持し、相互に検証し合うことでシステムの信頼性を担保しています。
CPUやGPUを用いて計算リソースを提供するマイニングの仕組みは、かつてP2Pネットワークを支えていた「職人」たちのエコシステムと非常に似通った構造を持っています。
また、Webの分散化を目指すIPFS(InterPlanetary File System)は、コンテンツをURLではなくハッシュ値で特定し、世界中のノードで分散保存するという、まさにPerfect Darkが夢見た分散ストレージアーキテクチャを合法的な形で実装しようとするプロジェクトです。
身近なところでは、Windows 10/11のWindows Updateに搭載されている「配信の最適化(Delivery Optimization)」もP2P技術の応用です。
Microsoftのサーバーからだけでなく、ローカルネットワークやインターネット上の他のPCからアップデートファイルの断片を受信することで、回線の負荷を劇的に分散させています。
技術そのものに善悪はない
WinMX、Limewireから始まり、Winny、Share、Perfect Darkへと至るP2Pファイル共有ソフトの歴史は、人間の「無料でコンテンツを手に入れたい」という欲望と、「誰にも支配されない自由なネットワークを創りたい」というエンジニアの純粋な技術的探求心が複雑に絡み合った、インターネット史における巨大な嵐でした。
現在、これらのソフトを違法な目的で使用することは、高度な監視網と厳格な法律によって完全に封じ込められており、絶対に手を出すべきではありません。
マルウェアによる情報漏洩や、法的な取り締まりによる人生の破滅というリスクは、かつてとは比べ物にならないほど高くなっています。
しかし、当時の天才的なプログラマーたちが書き上げた分散ハッシュテーブルや暗号化ルーティングのロジックは、形を変え、仮想通貨やクラウドインフラストラクチャ、次世代の分散型Web(Web3.0)といった現代の革新的なテクノロジーの礎となっています。
ソフトウェアの歴史を紐解くとき、私たちは「技術そのものには善悪はなく、それをどう使い、どう法整備していくかが常に問われている」という普遍的な事実に、改めて直面するのです。
コメント