YouTubeの動画再生中に差し込まれる広告を、どうしても無料で消したい。
バックグラウンド再生をタダで使いたい。
スマートフォンの普及以降、こうしたユーザーの欲求と、それを防ごうとするGoogle(YouTube)側のイタチごっこは延々と続いています。
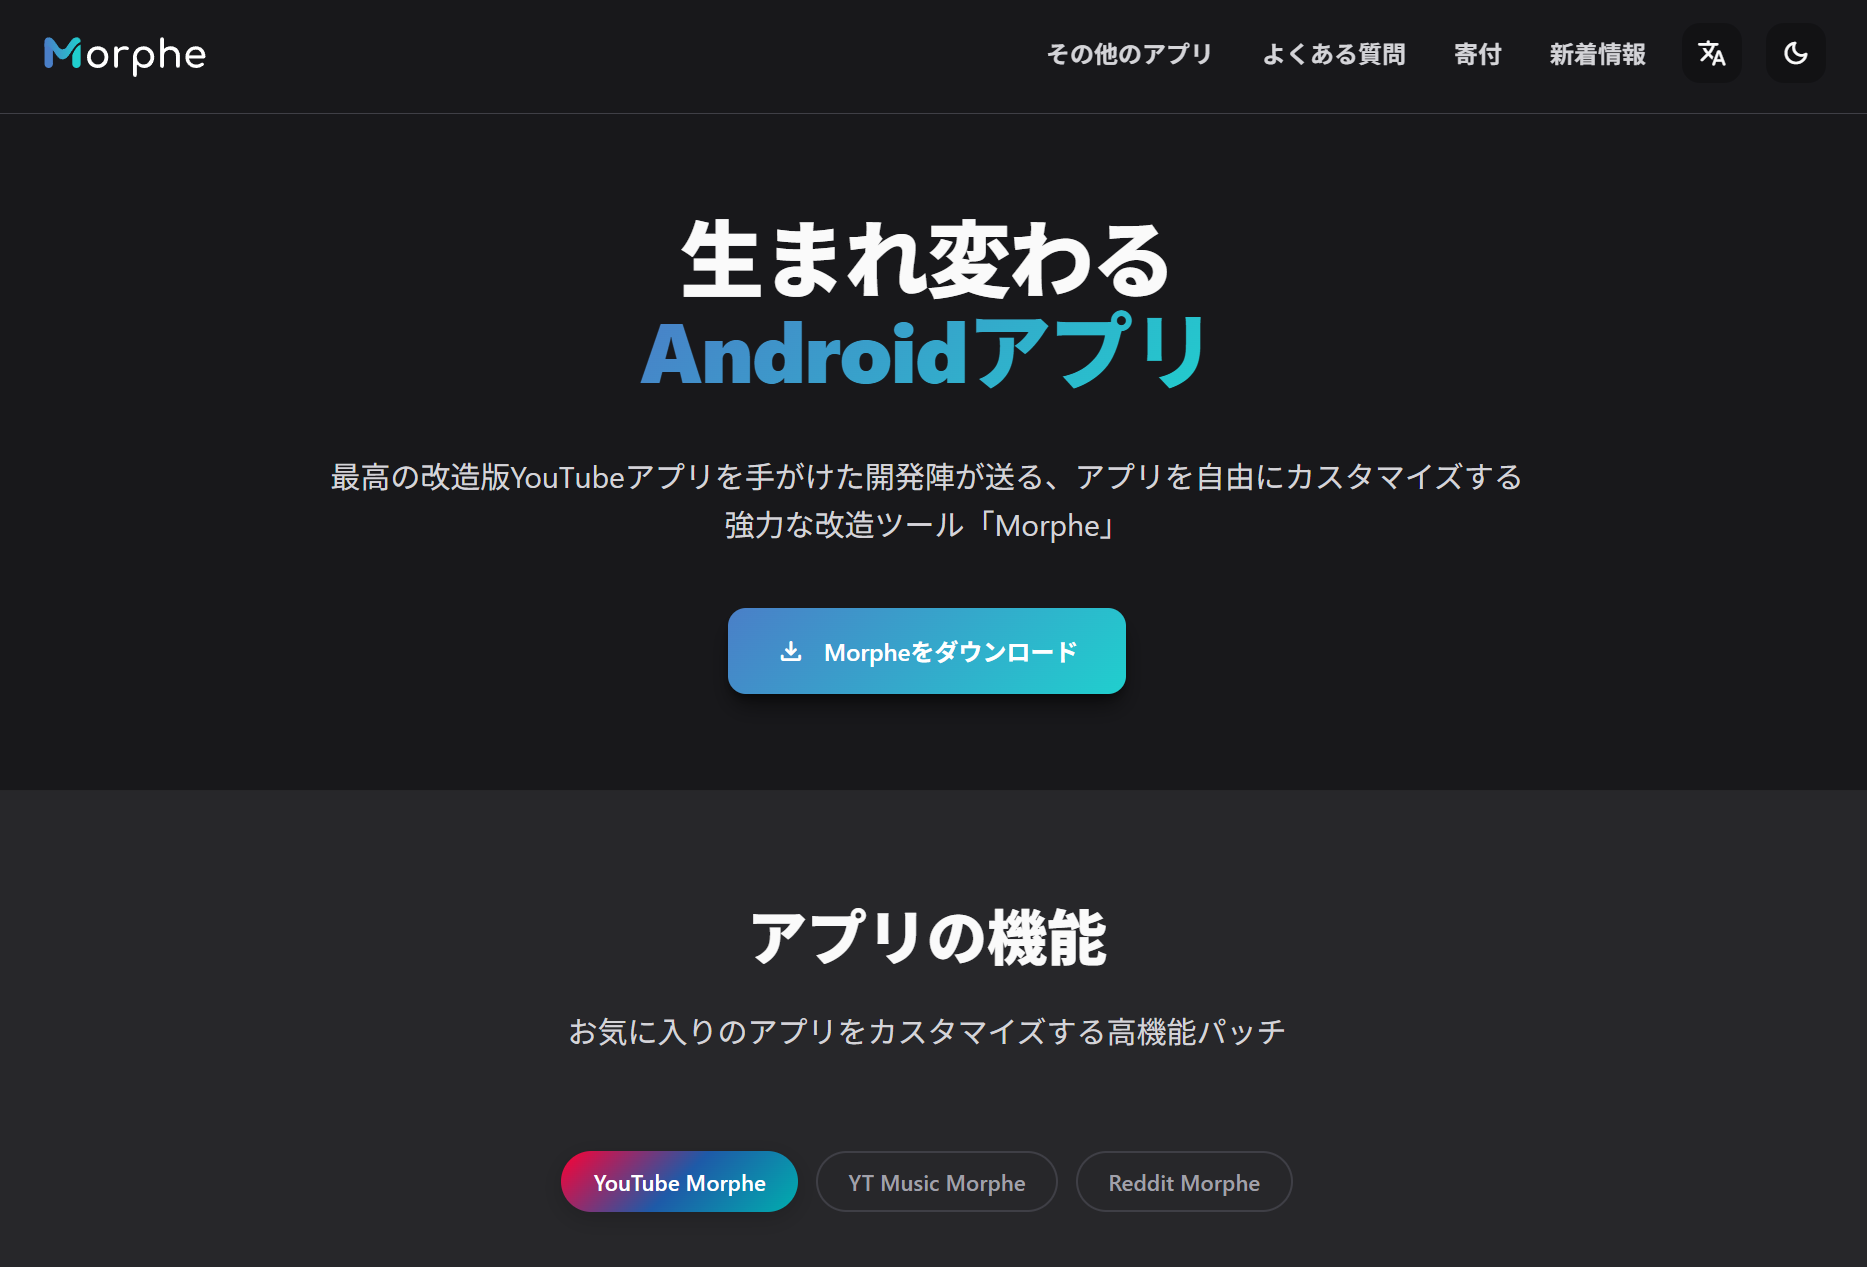
かつて一世を風靡した「YouTube Vanced」が開発終了に追い込まれた後も、現在では「ReVanced」や、界隈で話題に上る「Morphe」などといった名称のパッチツール(改造ツール)、あるいはそれらを適用済みの非公式アプリがネット上のアンダーグラウンドな領域で流通しています。
検索エンジンやSNSで少し調べれば、「これを入れれば無料でプレミアム機能が使える」「MicroGを入れればログインもできる」といった甘い誘惑が多数見つかります。
しかし、システムエンジニアの視点から結論を先にお伝えします。
これらのYouTubeパッチツールや野良アプリ、そして非公式のMicroGを自身のスマートフォンにインストールすることは、あなたのデジタル資産と個人情報を天秤にかける、極めて危険な行為です。
今回は、なぜこうした改造アプリが動くのかという技術的な裏側から、野良アプリとしてインストールすることのセキュリティリスク、そして「MicroG」というシステムの正体まで、ITインフラとセキュリティの観点から徹底的に解説します。
そもそもYouTubeの「パッチ(改変)」とは何をしているのか
「Morphe」をはじめとするYouTube向けのパッチツールや、非公式の改造アプリ(モッドアプリ)は、魔法を使っているわけではありません。非常に物理的かつ強引なプログラムの改変を行っています。
Androidのアプリは「APK(Android Package)」という形式のファイルで構成されています。パッチツールがやっていることは、正規のYouTubeアプリのAPKファイルを一度解体(デコンパイル)し、中身のプログラムコード(Smaliコードなど)を直接書き換えるという作業です。
具体的には、YouTubeのサーバーに対して「広告動画をリクエストする」というAPI通信の処理を根こそぎ削除したり、バックグラウンド再生をブロックしている判定ロジックを強制的に「True(許可)」に書き換えたりしています。
そして、改変が終わった後に再びAPKファイルとして組み立て直し(リコンパイル)、スマートフォンにインストールさせています。
自分でソースコードを用意してパッチを当てるビルド型のツール(ReVanced Managerなど)であれ、すでに誰かが改造した完成済みのAPKファイルをダウンロードする形式であれ、「Googleが意図して設計したプログラムを、第三者が勝手に改ざんして実行している」という事実に変わりはありません。
ログインの要「MicroG」の正体と、突破されるセキュリティの壁
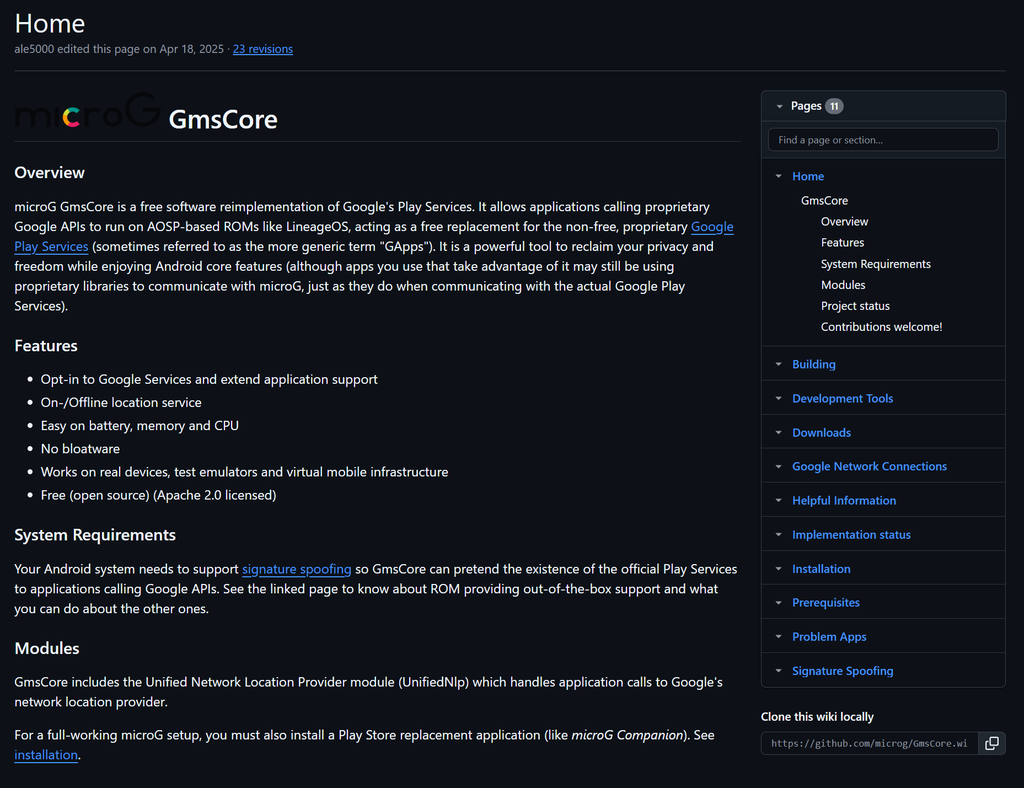
改造されたYouTubeアプリを使おうとすると、必ずと言っていいほど「MicroG(マイクロジー)」という別のアプリもセットでインストールするように指示されます。
なぜ、YouTubeを見るだけなのに別のシステムアプリが必要なのでしょうか。
ここに、Androidのセキュリティの根幹に関わる重要な問題が潜んでいます。
Androidスマートフォンには、Googleの各種サービス(認証、プッシュ通知、位置情報など)を統括する「Google Play開発者サービス(GMS:Google Mobile Services)」という強固なシステムが最初から組み込まれています。
正規のYouTubeアプリは、このGMSと連携してあなたのGoogleアカウントに安全にログインしています。
この連携が許可されるのは、アプリが「Googleの正規の電子署名(暗号鍵)」を持っている場合のみです。
しかし、前述の通りパッチツールで改造されたYouTubeアプリは、中身を書き換えられた時点でGoogleの正規の電子署名が失われています(署名不一致)。
そのため、Android本体のGMSは「このYouTubeアプリは偽物だ」と判断し、ログイン情報の受け渡しを完全に拒否します。
そのままでは、自分のアカウントでチャンネル登録を見たり、コメントをしたりすることができません。
そこで登場するのが「MicroG」です。
MicroGは、元々はGoogleの独自サービスに依存しないオープンソースのAndroid環境(LineageOSなど)を作るために開発された、GMSの「クローン(代替システム)」です。改造アプリの界隈では、このMicroGの仕組みを悪用(あるいは流用)し、「自分は正規のGoogleサービスです」とスマートフォンを騙す(Signature Spoofing:署名偽装)ことによって、無理やりGoogleアカウントへのログインを成立させているのです。
野良アプリ(APK直接インストール)が抱える3つの致命的リスク
Google Playストアを通さず、ブラウザなどから直接APKファイルをダウンロードしてインストールするアプリを「野良アプリ」と呼びます。
Morpheのようなパッチツールや、MicroGの非公式フォーク版を野良アプリとして導入することは、例えるなら「身元不明の業者が作った勝手口を、自宅のセキュリティシステムに直結させる」ようなものです。
悪意あるコード(マルウェア・トロイの木馬)の混入リスク
最も直接的な危険は、アプリそのものにマルウェアが仕込まれているリスクです。
特に「すでにパッチが当てられた状態のYouTubeアプリ(完成済みAPK)」を配布しているサイトは極めて危険です。
親切な誰かが無償で改造アプリを提供しているわけではありません。
広告ブロック機能を付与するついでに、バックグラウンドであなたのスマートフォンの連絡先を抜き取ったり、仮想通貨のマイニング(クリプトジャッキング)をさせたり、SMSを勝手に送信するコードを仕込んだりするのは、技術的には非常に簡単です。
公式ストアの「Google Playプロテクト」というウイルスの検疫システムを自らオフにしてインストールする野良アプリは、こうした脅威に対して完全に無防備になります。
認証情報(パスワード・トークン)の窃取
MicroGを使ってGoogleアカウントにログインするということは、「見ず知らずの第三者がコンパイルした非公式プログラムに対して、自分のGoogleアカウントのIDとパスワード(あるいは認証トークン)を直接入力して渡す」ということを意味します。
オープンソースのMicroG自体に悪意がなくても、それを改造した非公式版のMicroG(Vanced MicroGなどから派生したもの)が、入力された認証情報をGoogleのサーバーだけでなく、悪意のある外部サーバーへ密かに送信(中間者攻撃に類似した情報の抜き取り)していないと、誰が証明できるでしょうか。
Googleアカウントを乗っ取られれば、Gmailの内容、Googleフォトのプライベートな写真、Googleドライブのデータ、さらにはGoogle Payに紐づくクレジットカード情報まで、全てのリスクに晒されます。
OSのサンドボックスモデルの破壊
近年のAndroidはセキュリティが非常に厳格になっており、アプリ同士が勝手に他のアプリのデータを覗き見できないよう「サンドボックス」という隔離環境で動いています。
しかし、システムの中枢に関わるMicroGのようなフレームワークを野良アプリとして導入し、様々な強い権限(バックグラウンド実行、アカウント管理など)をユーザー自身の手で許可してしまうと、この堅牢なセキュリティモデルに自ら風穴を開けることになります。
最大の恐怖「Googleアカウントの一斉BAN(凍結)」
セキュリティ面でのリスクに加え、もう一つ絶対に忘れてはならないのが、プラットフォーマーであるGoogleからの「報復」とも言えるペナルティです。
YouTubeの利用規約では、公式のインターフェースやAPIをバイパスしてアクセスする行為、および広告を不正にブロックするサードパーティ製アプリの使用を明確に禁じています。
Googleは世界最高峰のデータ解析企業です。
「公式アプリを装って通信してきているが、広告のAPIリクエストだけが不自然に欠落しているクライアント」をサーバー側で検知することなど容易いことです。
事実、Googleは近年、非公式アプリからの動画再生に対してバッファリングを極端に遅くしたり、再生そのものをエラーで弾くといった技術的な対策(APIの仕様変更など)を頻繁に実施しています。
もしGoogleが本気で規約違反者を取り締まるフェーズに入った場合、パッチツールやMicroG経由で不正なアクセスを繰り返しているGoogleアカウントは、ある日突然「規約違反によるアカウント停止(BAN)」の処分を受ける可能性があります。
現代において、メインで使っているGoogleアカウントがBANされるということは、単に「YouTubeのプレイリストが消える」というレベルの話ではありません。
- Androidスマートフォンのバックアップが復元できなくなる
- Gmailアドレスが消滅し、登録していた様々なWebサービスへのログインやパスワードリセットが不可能になる
- Googleドライブに保存していた仕事のデータや、Googleフォトの思い出の写真が全て取り出せなくなる
- Google Playで購入した有料アプリや映画、書籍のライセンスを全て失う
月額千円少々のYouTube Premiumの料金をケチるためだけに、あなたのデジタルライフそのものを人質に差し出すようなリスクを冒すべきではありません。
快適で安全な環境を手に入れるための正しい選択
「Morphe」や「ReVanced」、その他無数に存在するパッチツールや野良のMicroGは、一見すると便利な魔法のツールに見えるかもしれません。
しかし、その実態はシステムの脆弱性と規約の隙間を突いた非常に綱渡りなハッキング行為であり、ユーザーは常にマルウェア感染とアカウント凍結の恐怖に怯えながら使い続けなければなりません。
システムを理解するエンジニアの視点から言えば、出所不明の野良アプリにシステム権限やアカウント情報を渡すことは、ITリテラシーとして絶対に避けるべき「自殺行為」です。
広告のないシームレスな動画視聴、バックグラウンド再生、オフライン保存といった機能は、YouTubeのインフラを支え、クリエイターに正当な報酬を還元するための有料サービス「YouTube Premium」として公式に提供されています。
安心、安全、そして何よりも自分自身の個人情報と貴重なアカウントを守るために、非公式なパッチツールや野良アプリには絶対に手を出さず、公式のサービスを正しく利用することを強く推奨します。
どうしても無料で広告を避けたいのであれば、ブラウザベースの合法的なコンテンツブロッカーを使用するなど、少なくとも自端末のシステム権限やGoogleアカウントの認証情報を引き渡さない範囲での運用に留めるべきです。
コメント